Той випадок, коли кібертерористи змогли здивувати чимось новеньким ((( У Франції атакували холодильні камери у кількасот магазинів різних мереж. Хакери дали тупу команду холодильникам нагрітись до 50 градусів. Ну і м'ясо і овочі довелось викинути в великих масштабах.
Хто зна навіщо це робили нападники. Може це був удар по компанії-виробнику атакованих холодильників Danfoss. А може це в рамках загального нагнітання атмосфери по всьому світу. Наприклад, у липні в США хакери атакували водоканали щонайменше у семи штатах.
В общім, покращенням світової безпеки шось не пахне. Навіть холодильники піднімають градус.
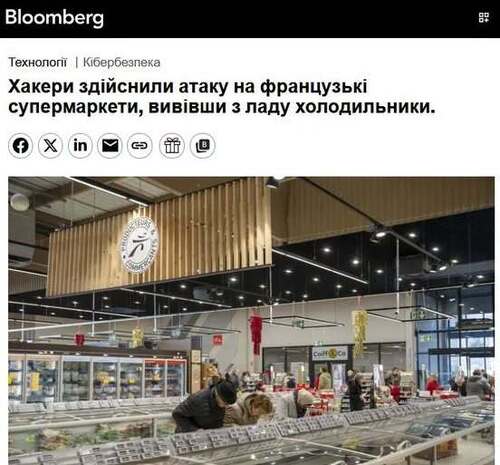
Холодильні установки французьких супермаркетів зазнали кібератак
У неділю ввечері сотні супермаркетів у Франції зазнали кібератак, які вивели з ладу холодильні системи та змусили магазини викинути зіпсовані продукти харчування — це сталося після попереджень про те, що хакери намагаються завдати фізичної шкоди.
Як повідомив агентству Bloomberg представник компанії-власника Groupement Mousquetaires, постраждало близько 150 магазинів мережі Intermarché. Хакери отримали доступ до систем охолодження та перевели їх у режим розморожування, внаслідок чого температура в холодильниках і морозильних камерах протягом приблизно шести годин піднялася до 50 °C (122 °F). М’ясо, заморожені продукти та овочі довелося викинути.
У «Mousquetaires» зазначили, що управління системами здійснювала данська компанія «Danfoss», яка спеціалізується на холодильному обладнанні, і що саме постачальник повинен подати скаргу до відповідних органів.
Кооператив «U» також постраждав від кібератак, повідомив X генеральний директор Домінік Шельчер. За даними Agence France-Presse, постраждало менше ста його магазинів. Представник «Carrefour» зазначив, що з загальної кількості 6 000 об’єктів постраждало 80 супермаркетів.
Як повідомляє BFM, ціллю атак стали також деякі магазини мережі «Leclerc». «Leclerc» не відповіла одразу на запит Bloomberg щодо коментарів.
Компанія Danfoss заявила, що «знає про інциденти у Франції» та співпрацює з клієнтами для вжиття заходів щодо мінімізації наслідків.
Поки що не ясно, хто стоїть за цими кібератаками на холодильне обладнання, але вторгнення відбулися на тлі масштабних кібератак у всьому світі.
У серпні Національний центр кібербезпеки Великої Британії попередив, що хакери дедалі частіше намагаються своїми атаками спричинити фізичні збитки, що, на думку центру, частково пов’язано зі зростанням геополітичної нестабільності. Центр зазначив, що такі атаки спрямовані на різні сектори по всьому світу і здійснюються різними зловмисниками.
Хакерів частіше асоціюють із викраденням даних та вимаганням грошей у компаній. Однак вони також можуть націлюватися на так звані операційні технологічні системи, які контролюють фізичні процеси та обладнання, наприклад, механізми або системи регулювання температури в холодильних установках. У липні в США хакери, яких підозрюють у причетності до Ірану, атакували об’єкти водопостачання щонайменше у семи штатах і в деяких випадках порушили роботу систем водопостачання. Цього літа невідомі хакери окремо атакували нафто- та газові танкери, тимчасово отримавши доступ до системи рушійної установки танкера, що наближався до узбережжя Техасу.
У вересні президент Франції Еммануель Макрон заявив, що доручив своєму уряду підготувати план захисту критичної інфраструктури Франції та оборонної промислової й технологічної бази від атак дронів та кібератак. Він зазначив, що країна стикається з посиленням ворожих дій з боку Росії.
Мухаммад Ях’я Патель, віртуальний директор з інформаційної безпеки та радник з кібербезпеки для регіону EMEA у компанії Huntress, що спеціалізується на кібербезпеці, зазначив, що атаки на холодильне обладнання є саме тим типом загроз, про які галузь безпеки попереджала як про «наступний фронт саботажних атак». «Зараз їх використовують як зброю проти інфраструктури роздрібної торгівлі продуктами харчування в одній із найбільших економік Європи. Негайні фінансові наслідки є значними та очевидними».
Речник компанії Danfoss Ларс Грубак Лофф повідомив Bloomberg, що більшість уражених продуктів — це застарілі технології, зокрема холодильні системи AK-SM 800 та AK-SC 355, які більше не отримують оновлень програмного забезпечення чи оновлень безпеки.
«Danfoss вже давно радить клієнтам оновлювати підтримувані системи до найновішої версії прошивки та переходити з застарілих систем на рішення поточного покоління», — написав Лофф.
У серпні дослідники з кібербезпеки з Team82, що входить до складу Claroty, опублікували звіт, у якому вказали на вразливості в контролерах Danfoss, що використовуються для управління холодильними системами в супермаркетах та інших холодильних сховищах. Група заявила, що виявила прихований механізм автентифікації, який можна використовувати для втручання в роботу холодильних систем.
У понеділок компанія Danfoss розмістила облігації на суму 500 млн євро зі строком погашення 5,5 років, які залучили заявки інвесторів на суму понад 3 млрд євро, за словами джерела, обізнаного з ситуацією, яке побажало залишитися невідомим. Під час розміщення провідні менеджери знизили рівень ціноутворення аж на 37 базисних пунктів